Firewall
PrestaShop (WAF)
La solution pour renforcer la sécurité de votre boutique PrestaShop contre les attaques web courantes.
SmallGuard est un firewall applicatif pensé pour PrestaShop. Ni trop lourd, ni trop léger : son objectif est d’ajouter une couche de protection adaptée à l’e-commerce, directement administrable depuis votre boutique.
- Plus de 400 règles et contrôles
- Filtrage IP, listes externes et DNSBL
- Moteur de règles unifié
- Mode audit, bypass et statistiques
Pourquoi installer un firewall sur votre PrestaShop ?
PrestaShop est l’une des plateformes e-commerce les plus utilisées. Sa popularité attire également de nombreux scanners automatisés et des attaquants à la recherche de failles exploitables dans le cœur, les modules, les thèmes ou les développements spécifiques.
Un simple module vulnérable peut exposer votre boutique à des risques importants :
- perte ou fuite de données clients ;
- compromission de comptes ou de données sensibles ;
- altération du référencement après injection de contenus malveillants ;
- blacklistage ou dégradation de la réputation du site ;
- indisponibilité et perte de chiffre d’affaires.
Un firewall applicatif (WAF) ajoute une protection préventive au niveau HTTP. Il ne remplace ni les mises à jour, ni les sauvegardes, ni un développement sécurisé, mais il permet de bloquer de nombreuses tentatives avant qu’elles n’atteignent la logique applicative de la boutique.
Qu'est-ce qu'un WAF pour PrestaShop ?
Le WAF (Web Application Firewall) agit comme un véritable bouclier entre votre boutique et Internet. Contrairement à un simple antivirus ou à un pare-feu réseau classique, il examine le trafic HTTP/HTTPS qui arrive sur le site afin de rechercher des comportements ou des données caractéristiques d’une attaque applicative.
Selon la protection activée, SmallGuard peut analyser l’URL demandée, les paramètres GET et POST, le corps HTTP, les cookies, certains en-têtes, le User-Agent, le referer, la méthode HTTP ou les fichiers envoyés.
Les familles d’attaques recherchées incluent notamment les injections SQL (SQLi), les Cross-Site Scripting (XSS), les tentatives d’exécution de code, les inclusions de fichiers LFI/RFI, certaines attaques SSRF, les contenus XML dangereux, les uploads suspects, les bots malveillants et différents scans automatisés.
Les limites des solutions standards
Certains hébergeurs proposent déjà des firewalls ou des protections mutualisées. Elles sont utiles, mais restent souvent générales : elles ne connaissent pas nécessairement les routes, les paramètres, les callbacks de paiement, les requêtes AJAX ou les comportements particuliers des modules PrestaShop.
Une boutique e-commerce a besoin d’un filtrage suffisamment strict pour arrêter une attaque, mais suffisamment précis pour ne pas bloquer un panier, un paiement ou un échange légitime entre modules. C’est pour cette raison que SmallGuard a été développé avec un contexte PrestaShop et e-commerce au centre de son moteur.
Présentation de notre module SmallGuard pour PrestaShop
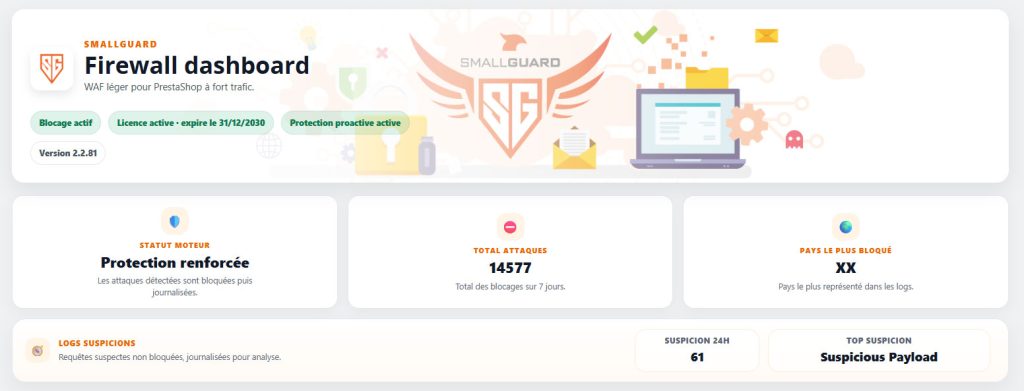
Grâce à notre expertise en e-commerce PrestaShop, développée depuis notre agence dans la région lyonnaise et auprès de clients partout en France, ainsi qu’à notre travail en sécurité applicative, nous avons conçu SmallGuard : un module WAF spécifiquement pensé pour le CMS PrestaShop.
L’objectif de départ reste le même que sur la première version du module : proposer une protection accessible aux e-commerçants, sans transformer le back-office en console de cybersécurité complexe. Le projet a cependant beaucoup évolué. SmallGuard s’appuie désormais sur un pipeline de protection unifié, un moteur de règles centralisé, plusieurs sources de réputation IP, des contrôles spécialisés et des outils de suivi plus complets.
SmallGuard ne repose pas sur une seule technologie. Le module combine plusieurs couches : filtrage de l’origine de la connexion, analyse HTTP, normalisation des données, règles applicatives, vérification des fichiers envoyés, journalisation, auto-ban et, si l’administrateur le souhaite, une analyse IA uniquement en dernier recours.
- Une philosophie e-commerce : bloquer une attaque est utile ; bloquer un paiement ou une action légitime ne l’est pas. C’est pourquoi le module intègre un mode audit, des journaux de suspicion et des bypass ciblés plutôt qu’une désactivation globale d’une protection.
Les fonctions principales de SmallGuard
Cette partie conserve les fonctionnalités déjà présentées sur SmallGuard.fr, tout en les complétant avec les options désormais présentes dans le moteur.
Détection proactive via DNSBL
Vérification facultative de la réputation d’une IP via plusieurs DNSBL activables, avec cache pour éviter des requêtes DNS répétitives.
Listes IP externes unifiées
Plusieurs flux de réputation sont téléchargés périodiquement, validés, dédupliqués puis fusionnés dans une liste locale utilisée par le moteur.
Analyse des headers HTTP
Filtrage des payloads HTTP
Auto-ban IP
Optimisation CPU
Mode audit
Bypass ciblés
Logs et statistiques
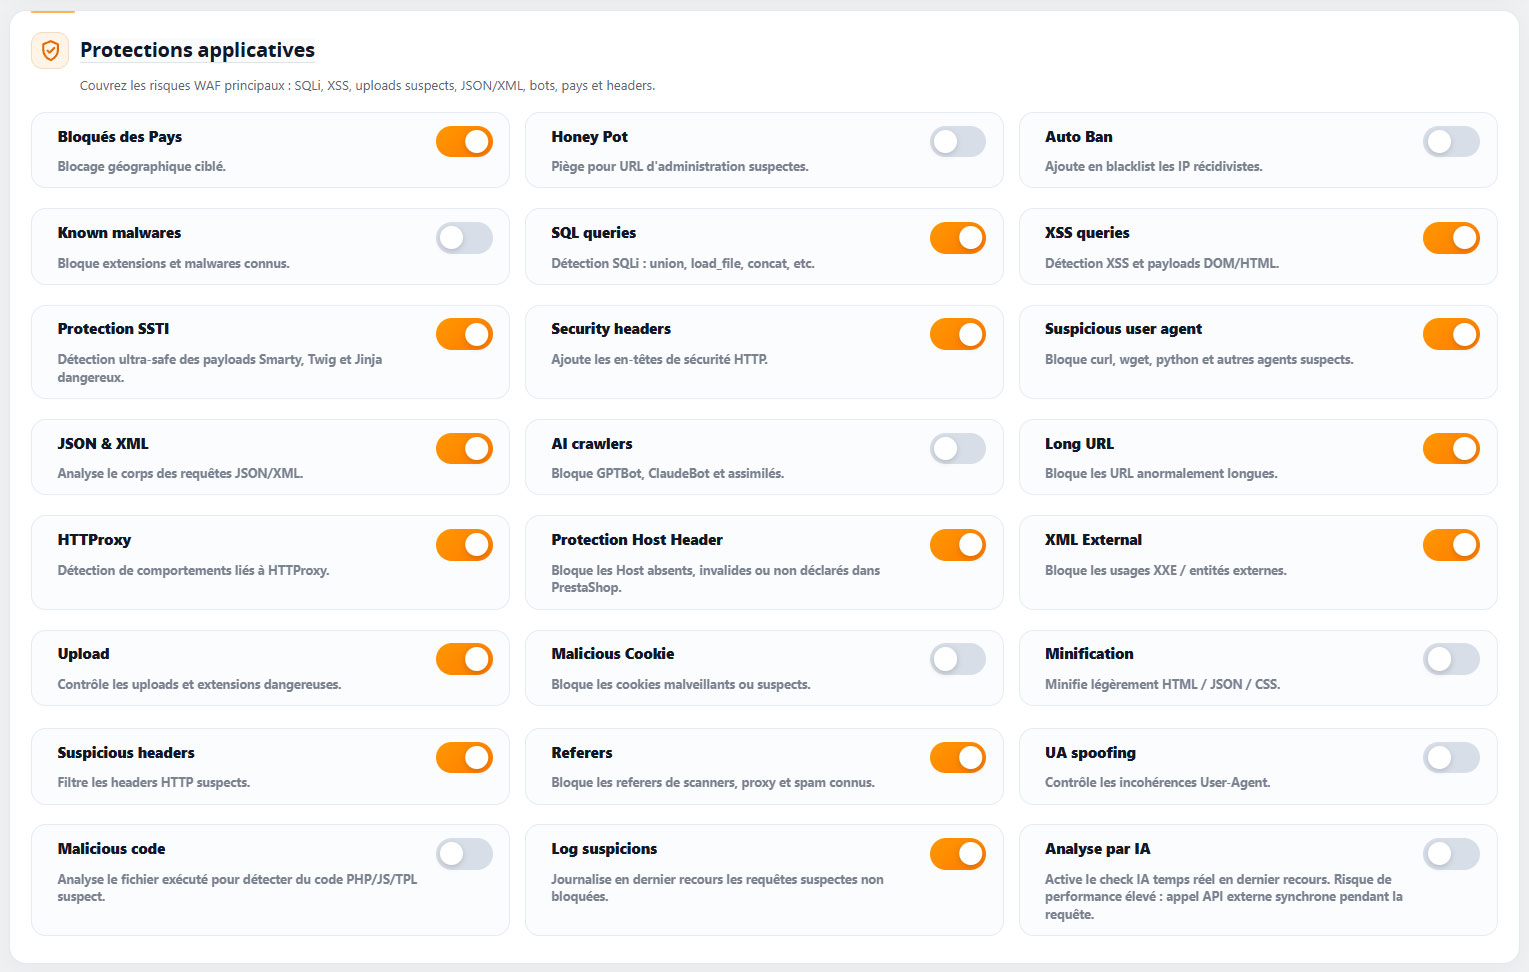
Des protections activables selon le contexte de votre boutique
SmallGuard propose plusieurs options indépendantes. Cela permet d’adapter le niveau de filtrage au fonctionnement réel d’un PrestaShop plutôt que d’imposer un profil identique à toutes les boutiques.
IP, pays et réputation
Les contrôles les plus rapides peuvent être réalisés très tôt dans le pipeline.
Whitelist / blacklist locale
Autoriser ou bloquer explicitement des adresses IP.
Blocage par pays
Option configurable pour filtrer certaines origines géographiques selon le contexte commercial.
Listes externes
Agrégation locale de plusieurs sources de réputation IP.
DNSBL
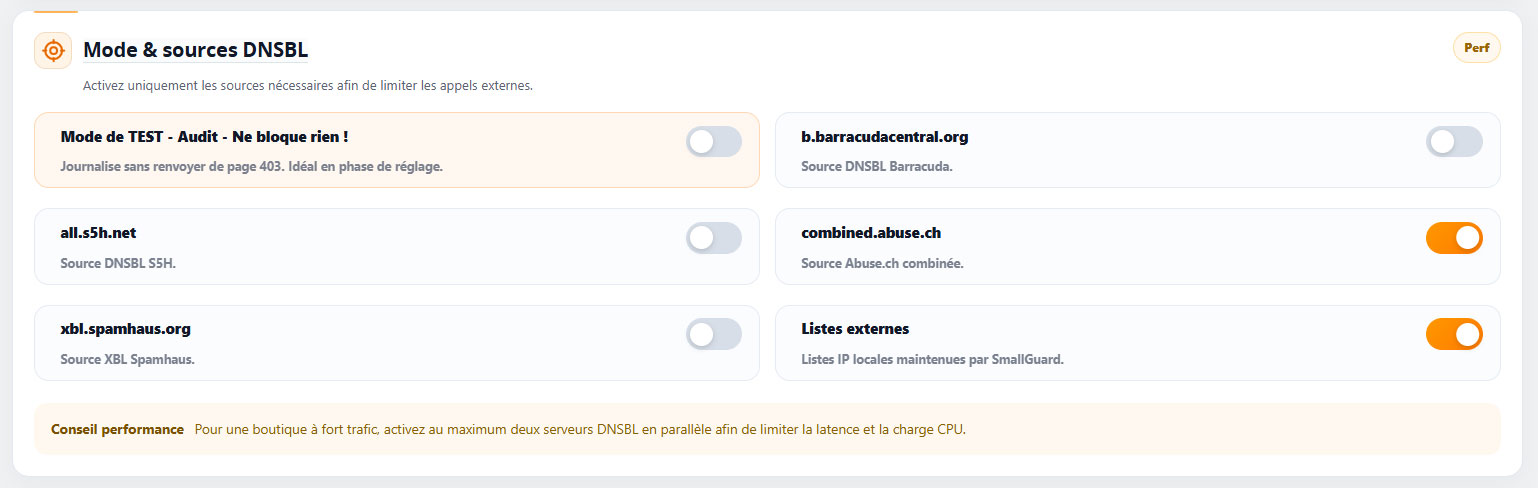
Barracuda, S5H, Abuse.ch et Spamhaus XBL peuvent être activées séparément.
HTTP, bots et comportement
Le moteur contrôle ensuite la manière dont le visiteur communique avec la boutique.
User-Agents indésirables
Blocage de signatures automatisées ou malveillantes connues.
Bots IA
Liste spécifique activable pour certains agents automatisés.
Spoofing de bots de confiance
Contrôles supplémentaires pour limiter l’usurpation de certains robots légitimes.
Méthodes et headers
Contrôle des méthodes HTTP, en-têtes suspects, referers et HTTPoxy.
Analyse applicative
Les protections applicatives sont appliquées aux données réellement concernées.
SQLi et XSS
Deux familles de règles majeures du moteur.
JSON / XML / XXE
Contrôles spécifiques sur les bodies structurés et les entités XML externes.
Cookies et sérialisation
Recherche de motifs suspects dans des zones souvent oubliées par les filtres simples.
URL longues, extensions et honeypots
Détection de scans, fichiers sensibles et routes couramment visées.
Fichiers, suivi et exploitation
SmallGuard ajoute des contrôles autour des fichiers et des outils de pilotage.
Uploads
Contrôle du type, du nom et du contenu selon les règles prévues.
Code malveillant
Vérification ciblée de signatures dangereuses dans le fichier PHP exécuté lorsque l’option est activée.
Logs de suspicion
Journal séparé pour des événements suspects qui ne justifient pas forcément un blocage.
IA optionnelle
Analyse complémentaire uniquement en dernier recours si une suspicion subsiste.
Un pipeline de protection unifié, étape par étape
La première version du site présentait quatre étapes. Le moteur actuel permet d’expliquer plus précisément le parcours réel tout en conservant la même logique : filtrer tôt, analyser ensuite, bloquer seulement quand cela est justifié.
Chargement anticipé lorsque le serveur le permet
SmallGuard peut utiliser auto_prepend_file pour exécuter son pipeline très tôt. Le hook PrestaShop reste disponible comme solution de repli : les deux chemins utilisent le même moteur.
Vérification de l’IP visiteur et de l’origine
Whitelist, blacklist, pays, listes externes et DNSBL peuvent éliminer rapidement une source déjà identifiée comme indésirable.
Analyse des requêtes HTTP entrantes
Méthode HTTP, User-Agent, bots, referer, headers, URL, cookies, honeypots et autres signaux sont contrôlés selon les options activées.
Normalisation des données
Avant certaines règles, SmallGuard décode et normalise les valeurs sur un nombre limité de passages afin de réduire les contournements par encodage sans créer une boucle de traitement excessive.
Identification des patterns via le moteur unifié
Les règles de sécurité sont chargées par une entrée commune et appliquées aux cibles pertinentes : GET, POST, body, URI, headers, cookies, referer, User-Agent, uploads ou fichier courant.
Contrôle des uploads et formats structurés
Les données JSON/XML et les fichiers envoyés disposent de contrôles spécialisés, indépendants des règles SQL/XSS classiques.
Analyse IA uniquement en dernier recours
Si l’option est configurée et qu’un trafic reste suspect après le moteur local, l’IA peut attribuer un score de risque. Dans le code analysé, un score de 8/10 ou plus déclenche le blocage.
Blocage, log et auto-ban
Une attaque détectée peut recevoir une réponse 403, être journalisée et contribuer à l’auto-ban de l’adresse IP lorsque plusieurs blocages se répètent dans une courte période.
Un moteur de règles unifié
SmallGuard utilise une entrée centrale scan() pour charger les différentes familles de règles et définir précisément les données à examiner. L’intérêt n’est pas seulement d’avoir beaucoup de signatures : il est surtout d’appliquer le bon contrôle au bon endroit.
Le moteur met également en cache les règles et les cibles déjà extraites pendant la requête afin d’éviter de répéter inutilement le même travail.
Un chiffre volontairement conservateur
Le code analysé contient déjà, à lui seul, 264 entrées SQL, 66 entrées XSS, 70 contrôles JSON/XML et 42 signatures de code malveillant. Ces quatre familles représentent 442 entrées, auxquelles s’ajoutent les règles de cookies, fichiers, robots, extensions, headers, honeypots et autres contrôles.
Sur le site public, « plus de 400 règles et contrôles » reste donc une formulation prudente et facile à comprendre.
Blacklist locale, listes externes et DNSBL : trois mécanismes complémentaires
Le site actuel parle surtout de DNSBL. Le code montre aujourd’hui une couche de réputation IP plus complète, qu’il est utile d’expliquer sans mélanger les mécanismes.
Listes de réputation externes unifiées
SmallGuard utilise une entrée centrale scan() pour charger les différentes familles de règles et définir précisément les données à examiner. L’intérêt n’est pas seulement d’avoir beaucoup de signatures : il est surtout d’appliquer le bon contrôle au bon endroit.
DNSBL activables avec cache
Les DNSBL restent séparées des listes externes. SmallGuard peut activer individuellement plusieurs serveurs :
Le moteur met en cache le résultat : dans le code analysé, une IP considérée saine peut rester en cache 6 heures, tandis qu’une IP détectée comme bloquée peut rester en cache 24 heures.
Pourquoi cette séparation ?
Les listes externes sont agrégées localement ; les DNSBL utilisent une interrogation DNS. Les présenter séparément rend le fonctionnement plus juste techniquement et plus rassurant sur les performances.
Les protections intégrées dans notre Firewall PrestaShop (WAF SmallGuard)
SmallGuard combine plusieurs couches pour couvrir les menaces fréquemment rencontrées sur une boutique PrestaShop, sans présenter le module comme une protection infaillible.
Détection d’injections SQL (SQLi)
Protection contre les attaques XSS
Tentatives d’exécution de code
Inclusions et traversal
SSRF et accès internes
Uploads suspects
JSON, XML et XXE
Bots et User-Agents
Headers et HTTPoxy
URL, fichiers sensibles et honeypots
Code malveillant exécuté
Auto-bannissement
Dans le code analysé, une IP qui dépasse quatre blocages sur dix minutes peut être ajoutée automatiquement à la blacklist si l’option est active.
Bloquer une attaque est utile. Bloquer un paiement ne l’est pas.
Une protection PrestaShop doit tenir compte du fonctionnement des modules de paiement, du checkout, de la recherche, des facettes et des appels AJAX. SmallGuard intègre donc un système de bypass précis au lieu de désactiver une famille de règles pour toute la boutique.
Bypass ciblé : route + méthode + règle
Une exception peut viser une route précise, une méthode HTTP donnée et un code de règle déterminé. Il devient possible d’autoriser un comportement légitime sans rendre tout le site moins protégé.
Les bypass actifs sont chargés une seule fois en mémoire pendant la requête. Ils peuvent être ajoutés, activés, désactivés ou supprimés depuis l’administration.
Des cas PrestaShop déjà prévus
Le jeu de bypass fourni avec le code contient des exceptions ciblées pour plusieurs contextes rencontrés en production : callbacks ou AJAX de paiement, checkout, recherche, facettes, authentification et modules spécifiques.
Parmi les routes présentes dans le fichier fourni figurent notamment des flux PayPal, PayPlug, Monetico, ps_eventbus, recherche, ps_facetedsearch et plusieurs modules AJAX. L’objectif n’est pas de tout laisser passer, mais de documenter les cas connus et de conserver une exception la plus étroite possible.
Approche SmallGuard
Corriger un faux positif au niveau le plus précis possible plutôt que diminuer globalement le niveau de sécurité.
Des statistiques modernes pour comprendre ce que SmallGuard bloque
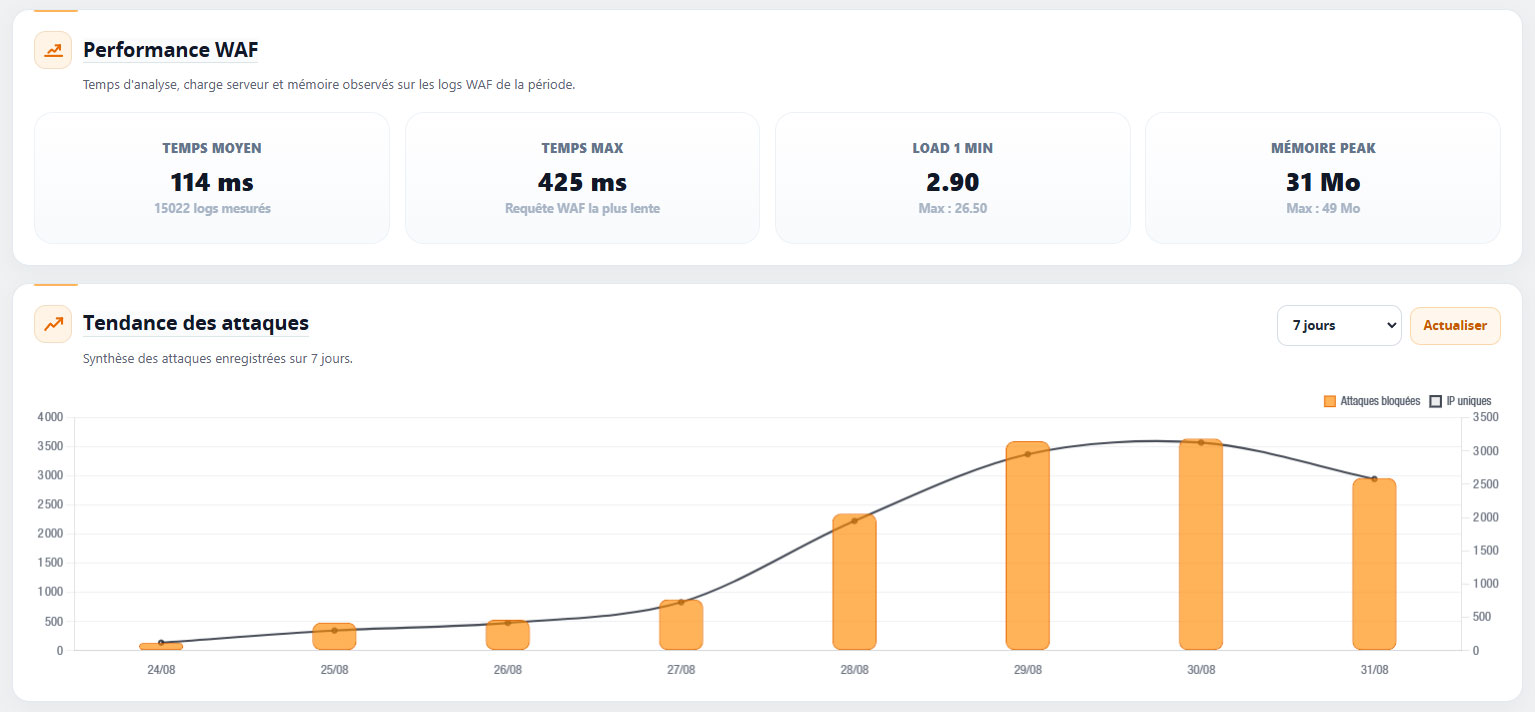
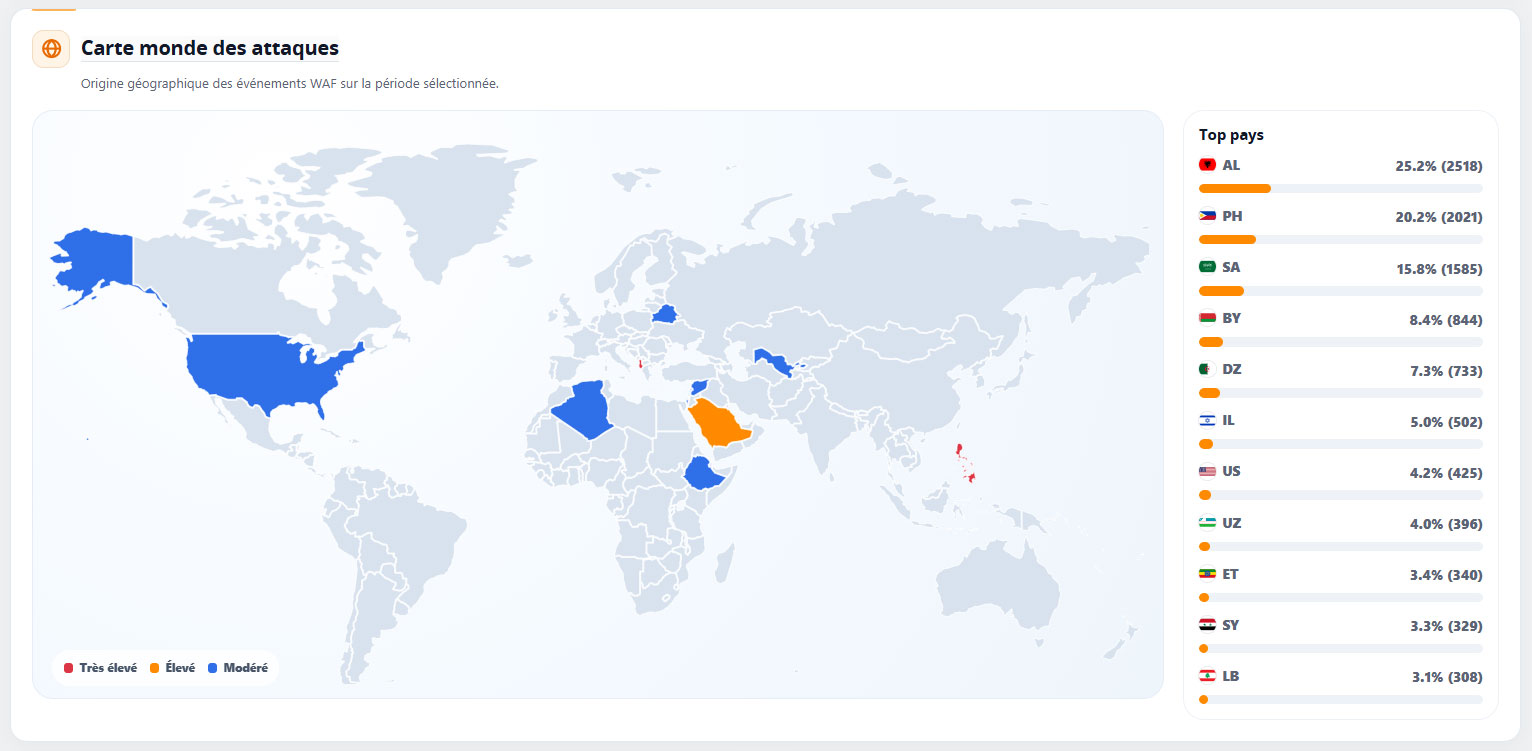
Le firewall ne doit pas être une boîte noire. Le tableau de bord transforme les logs en informations plus faciles à lire sur différentes périodes.
7 / 15 / 30 / 60 jours
Tendance des attaques
Pays les plus bloqués
Top attaques
Top routes
IP agressives
Pics d’attaque
User-Agents bloqués
Logs de suspicion séparés
SmallGuard peut également enregistrer certains événements suspects non bloqués. Le code masque plusieurs clés sensibles courantes — mots de passe, tokens, Authorization, cookies, cartes, IBAN et clés API — avant leur journalisation.
Optimisation CPU : limiter le travail inutile
Tout WAF ajoute nécessairement un traitement. SmallGuard est conçu pour en maîtriser le coût plutôt que de promettre un impact nul. Les contrôles rapides sont placés en amont et les analyses plus coûteuses n’interviennent qu’ensuite.
Le moteur utilise notamment des caches en mémoire pour les règles et les cibles, des durées de cache pour la réputation DNSBL, une liste IP externe locale, une profondeur maximale de parcours des tableaux et une limite du nombre de valeurs extraites par cible. Les transformations de normalisation sont elles aussi bornées.
Dans le code analysé, le moteur limite le flatten à une profondeur de 12 et à 300 valeurs par cible. Le téléchargement de chaque source IP externe est également borné à 12 Mo. Ces garde-fous visent à réduire le risque qu’une entrée anormale provoque une consommation CPU ou mémoire disproportionnée.
Analyse avancée par IA en dernier recours
SmallGuard ne dépend pas d’une intelligence artificielle pour protéger la boutique. Les listes de réputation, les contrôles HTTP et le moteur de règles local restent la base du firewall.
Si une clé API est configurée et qu’une requête reste suspecte après les filtres locaux, une analyse IA peut être appelée en dernier recours. Dans le code fourni, un score inférieur à 8 peut alimenter les logs de suspicion, tandis qu’un score de 8/10 ou plus entraîne le blocage.
Cette approche évite de faire un appel IA pour chaque visite : l’intelligence artificielle complète le moteur local, elle ne le remplace pas.
Quels bénéfices pour votre boutique PrestaShop ?
Protection automatique
Blocage des robots indésirables
Couche applicative supplémentaire
Réduire le risque de compromission SEO
Administration intégrée
Support et évolution
Pourquoi notre solution est-elle différente ?
SmallGuard a été conçu par une équipe qui travaille quotidiennement sur des boutiques PrestaShop. Le but n’est pas de répliquer un firewall générique, mais d’intégrer une protection applicative dans un contexte e-commerce où le paiement, la recherche, les webhooks et les modules doivent continuer à fonctionner.
- configuration depuis le back-office PrestaShop ;
- pipeline de protection unique pour le preload et le hook de repli ;
- plus de 400 règles et contrôles de sécurité ;
- filtrage IP local, listes externes unifiées et DNSBL ;
- moteur de règles appliqué aux cibles pertinentes ;
- mode audit et logs de suspicion ;
- bypass ciblés pour gérer les faux positifs ;
- statistiques modernes et exploitables ;
- analyse IA facultative en dernier recours.
Notre firewall est-il infaillible ?
Non, et aucun système de sécurité ne l’est à 100 %. SmallGuard est une couche de protection supplémentaire. Il vise à bloquer de nombreuses attaques courantes et à faciliter leur analyse, mais il ne remplace pas les mises à jour de PrestaShop et des modules, les sauvegardes, la surveillance serveur, le développement sécurisé ni un audit de sécurité lorsqu’il est nécessaire.
Nous préférons présenter clairement les fonctions et les limites du module plutôt que promettre une sécurité absolue. C’est aussi pour cette raison que SmallGuard propose un mode audit, des journaux de suspicion et des bypass ciblés : le fonctionnement d’une boutique réelle reste prioritaire.
Questions fréquentes sur notre Firewall PrestaShop
La FAQ conserve les interrogations présentes sur le site actuel et les complète avec les fonctions ajoutées au fil du développement.
Quelles failles le firewall SmallGuard bloque-t-il ?
SmallGuard recherche notamment des injections SQL, XSS, tentatives d’exécution de code, LFI/RFI, SSRF, XXE, uploads suspects, scans automatisés, bots malveillants et anomalies HTTP. La couverture exacte dépend des options activées et des règles présentes dans la version installée.
Combien de règles contient SmallGuard ?
Nous communiquons volontairement sur « plus de 400 règles et contrôles ». Dans le code analysé, les seules familles SQL, XSS, JSON/XML et code malveillant totalisent déjà 442 entrées, sans compter les autres listes et protections.
Mon hébergeur propose déjà un firewall, est-ce utile ?
Oui, les deux couches sont complémentaires. Le firewall de l’hébergeur protège généralement l’infrastructure et le réseau ; SmallGuard travaille au niveau applicatif, avec le contexte PrestaShop et les données HTTP reçues par la boutique.
Le firewall ralentit-il mon site ?
Tout filtrage consomme des ressources, mais SmallGuard est conçu pour limiter ce coût : ordre de pipeline, caches, liste IP locale, normalisation bornée, limites de profondeur et de volume. L’impact réel dépend du serveur, du trafic et des options activées.
Comment SmallGuard gère-t-il les faux positifs ?
Le mode audit et les logs permettent d’identifier un problème. Un bypass peut ensuite être limité à une route, une méthode HTTP et un code de règle, au lieu de désactiver toute une famille de protection.
Les listes externes sont-elles interrogées à chaque visite ?
Non. Les flux de réputation sont agrégés périodiquement dans un fichier local unique. Les DNSBL sont un mécanisme séparé et leurs résultats sont mis en cache.
L’intelligence artificielle est-elle obligatoire ?
Non. L’IA est optionnelle et n’intervient qu’en dernier recours. Le moteur local et les règles de sécurité restent la base du firewall.
Le module est-il compatible avec tous les thèmes et modules ?
SmallGuard fonctionne indépendamment du thème, mais un module peut utiliser des paramètres ou endpoints atypiques susceptibles de déclencher une règle. Le système de bypass ciblé est justement prévu pour traiter ces cas sans diminuer globalement la protection.
Trois modules, trois rôles complémentaires
SmallGuard reste le produit principal du site. Les deux autres modules complètent la gamme selon le besoin.
SmallGuard
Firewall & WAF pour PrestaShop
SmallGuard Lite
Filtrage essentiel
Phenix Malware Scanner
Analyse des fichiers
Sécurisez votre boutique PrestaShop avec une couche WAF spécialisée
Une protection applicative conçue dans un contexte PrestaShop, avec des options lisibles, un moteur unifié et des outils pour comprendre ce qui est bloqué.